IoT-Marketing für B2B-Hardwarehersteller ist vor allem eine Frage der Dokumentation. Wenn Sie IP-Kameras, Gateways, Industriesensoren, Gebäudesteuerungen oder andere vernetzte Geräte an Unternehmen und öffentliche Auftraggeber verkaufen, entscheidet selten Ihr Launch-Video über den Auftrag. Entscheidend ist, ob Security-Prüfer, Integratoren und Einkäufer jeweils die Nachweise für ihren Markt finden, ohne auf ein Vertriebsgespräch warten zu müssen. Dieser Leitfaden zeigt, wer vernetzte Hardware kauft, welche Zertifizierungsregeln je nach Region gelten (der EU Cyber Resilience Act, das britische PSTI-Regime, Indiens STQC-Prüfung für CCTV-Kameras und die Beschaffungsregeln der US-Bundesbehörden), welche Nachweisseiten Käufer suchen und wie Sie Ihre Website so segmentieren und personalisieren, dass jeder Besucher die für ihn relevanten Belege sieht.
Ein Hinweis vorab: Dies ist ein Marketingleitfaden, keine Rechts- oder Compliance-Beratung. Wo wir eine Vorschrift zusammenfassen, verlinken wir die Quelle. Lassen Sie Ihr Compliance-Team bestätigen, was für Ihre Produkte gilt.
Unsere Sicht: Der Security-Prüfer ist Ihre eigentliche Zielgruppe
Die meisten Hardware-Websites sind für die Person geschrieben, die das Gerät nutzen wird: den Facility Manager, den Werksingenieur, das Verkehrsteam der Stadt. Diese Person ist wichtig, aber bei einem Geschäft mit vernetzter Hardware ist sie selten diejenige, die es stoppen kann. Das Gerät hängt in jemandes Netzwerk. Bevor es gekauft wird, fragt also jemand aus der IT- oder OT-Security, wie es sich authentifiziert, welche Ports es öffnet, wie die Firmware aktualisiert wird und wie lange es Patches erhält. In regulierten Märkten und bei öffentlichen Ausschreibungen prüft zudem jemand anderes, ob es die vorgeschriebenen Zertifikate besitzt.
Unsere Position: Für einen IoT-OEM sind die Seiten zu Sicherheit, Zertifizierung und Supportzeitraum Conversion-Seiten, keine juristischen Fußnoten. Ein Käufer, der keinen Prüfbericht und keine Richtlinie zur Offenlegung von Schwachstellen findet, schreibt Ihnen keine E-Mail, um nachzufragen. Er wechselt zu dem Anbieter, dessen Dokumentation die Frage in fünf Minuten beantwortet hat. Wir sehen ein Hardwareunternehmen lieber ein Quartal in seine Vertrauensseiten investieren als ein weiteres Quartal in den nächsten Produkt-Teaser.
Wer vernetzte Hardware kauft
Am Kauf eines vernetzten Geräts sind meist mehr Rollen beteiligt als an einem Softwarekauf, denn jemand muss es physisch installieren und jemand muss es für das Netzwerk freigeben. Unser Glossareintrag zum Buying Center erklärt das allgemeine Konzept. So sieht es bei Hardware aus.
| Rolle | Was sie prüfen | Was sie von Ihrer Website brauchen |
|---|---|---|
| Systemintegrator oder Installateur | Kompatibilität, Installationsaufwand, Marge, Supportqualität | Integrationsdokumentation, Protokollunterstützung, Partnerprogramm, Datenblätter, die sie direkt in ein Angebot übernehmen können |
| IT- oder OT-Security | Authentifizierung, Verschlüsselung, offene Dienste, Firmware-Updates, Patch-Historie | Sicherheitsüberblick pro Produktlinie, Richtlinie zur Offenlegung von Schwachstellen, Security Advisories |
| Einkaufs- und Ausschreibungsteams | Pflichtzertifikate, Herkunftsland, Vertragsbedingungen | Zertifizierungsmatrix nach Produkt und Markt, herunterladbare Prüfberichte, Ausschreibungspaket |
| Betriebsverantwortliche (Facility Management, Werk, öffentliche Sicherheit) | Löst es das Problem, Zuverlässigkeit, Gesamtkosten | Anwendungsfälle nach Branche, Referenzstandorte, Informationen zu Kosten und Lebensdauer |
| Distributor oder Reseller | Welche Produkte in welchen Ländern zugelassen sind | Marktverfügbarkeit pro Modell, Marketingmaterial, Zugang zur Preisliste |
Zwei der fünf Zeilen drehen sich vor allem um Nachweise, nicht um Produktvorteile. Genau das ist das Missverhältnis der meisten Hardware-Websites: Die Startseite spricht den Betriebsverantwortlichen an, und alle anderen suchen sich durch PDFs.
Zertifizierungsanforderungen unterscheiden sich je nach Markt
Für dieselbe Kamera oder dasselbe Gateway können in jedem Absatzmarkt andere Regeln gelten. Ein Käufer interessiert sich nur für seinen eigenen Markt, deshalb hilft eine einzige globale „Compliance“-Seite mit zwanzig Logos kaum jemandem. Hier ein kurzer Überblick über die Regeln, die bei vernetzten Produkten am häufigsten zur Sprache kommen.
Europäische Union: der Cyber Resilience Act und die Funkvorschriften
Der EU Cyber Resilience Act ist am 10. Dezember 2024 in Kraft getreten. Die Pflicht zur Meldung aktiv ausgenutzter Schwachstellen gilt ab dem 11. September 2026, die Hauptpflichten ab dem 11. Dezember 2027. Er legt Cybersicherheitsanforderungen für Produkte mit digitalen Elementen über Design, Entwicklung und Wartung hinweg fest, verpflichtet Hersteller, Schwachstellen über den gesamten Produktlebenszyklus zu behandeln, und konforme Produkte tragen zum Nachweis die CE-Kennzeichnung. Für einige Produktkategorien ist eine Konformitätsbewertung durch eine benannte Stelle erforderlich.
Für Funkprodukte gilt eine frühere Frist. Die Cybersicherheitsanforderungen der Funkanlagenrichtlinie (RED), aktiviert durch die Delegierte Verordnung (EU) 2022/30, gelten seit dem 1. August 2025 für betroffene internetfähige Funkanlagen, mit der Normenreihe EN 18031 als harmonisierten Normen. Für einen europäischen Käufer im Jahr 2026 umfasst die Frage „Hat es eine CE-Kennzeichnung?“ inzwischen auch die Cybersicherheit.
Vereinigtes Königreich: PSTI
Das britische Produktsicherheitsregime nach dem PSTI Act gilt seit dem 29. April 2024. Für vernetzbare Verbraucherprodukte schreibt es drei Dinge vor: Passwörter, die pro Gerät eindeutig sind oder vom Nutzer festgelegt werden, einen veröffentlichten Weg zur Meldung von Sicherheitslücken und einen veröffentlichten Mindestzeitraum für Sicherheitsupdates. Auch B2B-Hersteller, deren Produkte zusätzlich Verbraucher erreichen können, veröffentlichen diese Erklärungen am Ende, und inzwischen fragen auch Geschäftskunden danach.
Indien: STQC-Prüfung für CCTV-Kameras
Indien ist das deutlichste Beispiel für einen Markt, in dem ein einziges Zertifikat darüber entscheidet, ob Sie überhaupt auf die Shortlist kommen. Das Ministerium für Elektronik und IT (MeitY) hat 2024 grundlegende Sicherheitsanforderungen für CCTV-Kameras festgelegt, und die Prüfung erfolgt durch Labore des STQC Directorate. Käufer im öffentlichen Beschaffungswesen Indiens suchen nach STQC-zertifizierten Kameras, bevor sie Bildqualität oder Preis vergleichen. Ein Kamerahersteller ohne gültigen Prüfbericht ist also von staatlichen Ausschreibungen ausgeschlossen, egal wie gut das Produkt ist. Das Labor prüft die Authentifizierung an jeder Verwaltungsschnittstelle, Standardpasswörter, offene Ports und Dienste, verschlüsselte Kommunikation, signierte Firmware-Updates und offene Debug-Schnittstellen. Kamerahersteller ohne eigene Sicherheitsentwicklung holen sich oft einen Embedded-Engineering-Partner wie Silicon Signals ins Boot, dessen STQC-Kameralösung Geräte auf diese Prüfungen vorbereitet.
Die Regeln gehen über Ausschreibungen hinaus. Wie Khaitan & Co zusammenfasst, hat MeitY mit der Änderung der Pflichtregistrierungsverordnung im April 2024 die grundlegenden Sicherheitsanforderungen in die Registrierung aufgenommen, die CCTV-Kameras für den Verkauf in Indien benötigen. Die Umsetzungstermine wurden seitdem mehrfach verschoben, prüfen Sie also die aktuelle Bekanntmachung, bevor Sie ein Datum auf Ihre Website schreiben.
USA: Beschaffung durch Bundesbehörden
US-Bundesbehörden stellen zuerst eine andere Frage: Wer hat es hergestellt? FAR 52.204-25, die Umsetzung von Section 889 des National Defense Authorization Act 2019, beschränkt Bundesaufträge mit Telekommunikationsausrüstung von Huawei und ZTE sowie Videoüberwachungs- und Telekommunikationsausrüstung von Hytera, Hikvision und Dahua, die für öffentliche Sicherheit, den Schutz von Regierungseinrichtungen und ähnliche Zwecke eingesetzt wird. Wenn Ihre Produkte und Komponenten davon frei sind, erspart eine kurze, konkrete „Section 889“-Erklärung jedem Integrator im Bundesgeschäft eine Runde E-Mails.
Industrie- und Gebäudeautomation
Bei industriellen Steuerungs- und Gebäudesystemen verweisen Käufer häufig auf die Normenreihe IEC 62443, und verbrauchernahe Geräte werden meist an ETSI EN 303 645 gemessen. Keine der beiden ist für sich ein Marktzugangsgesetz, aber beide tauchen in Ausschreibungsunterlagen und Sicherheitsfragebögen auf. Sagen Sie also klar, welche Teile Sie haben bewerten lassen und von wem.
Was die meisten IoT-Hersteller falsch machen
- Zertifikate als Logos. Eine Reihe von Siegeln im Footer sagt einem Prüfer nichts. Welche Modelle? Welche Firmware-Version? Wann ausgestellt, wie lange gültig, von welchem Labor? Ein Logo ohne Dokument dahinter wirkt wie Dekoration.
- Alles hinter Formularen. Das Security-Whitepaper hinter ein vollständiges Leadformular zu stellen, fühlt sich nach Leadgenerierung an, doch wer es herunterlädt, ist meist ein Prüfer, der nie mit dem Vertrieb sprechen wird. Stellen Sie das Ausschreibungspaket gern hinter ein Formular mit drei Feldern. Sicherheitsüberblick und Offenlegungsrichtlinie bleiben frei zugänglich.
- Eine globale Seite. Ein indischer Integrator, ein deutscher kommunaler Einkäufer und ein US-Bundesauftragnehmer scrollen jeweils über zwei Drittel einer globalen Compliance-Seite, um ihre Zeile zu finden. Viele geben auf.
- Kein Supportzeitraum. Käufer planen heute danach, wie lange ein Gerät Sicherheitsupdates erhält. Wenn Sie es nicht angeben, gehen sie vom Schlimmsten aus.
- Schweigen über Schwachstellen. Eine veröffentlichte Advisory-Historie mit Fixes wirkt vertrauenswürdiger als gar keine. Prüfer wissen, dass jedes Produkt Fehler hat.
Die Nachweisseiten, die Hardware-Käufer suchen
- Sicherheitsüberblick pro Produktlinie. Authentifizierungsoptionen, Verschlüsselung bei der Übertragung und im Ruhezustand, welche Dienste standardmäßig aktiv sind, wie Firmware signiert und aktualisiert wird und wie sich das Gerät härten lässt. Schreiben Sie für den Prüfer, mit echten Einstellungen statt Adjektiven.
- Zertifizierungsmatrix. Zeilen sind Produkte, Spalten sind Märkte, jede Zelle nennt das Zertifikat oder die Erklärung und verlinkt das Dokument. Siehe das Beispiel unten.
- Richtlinie zur Offenlegung von Schwachstellen und Security Advisories. Wie man eine Schwachstelle meldet, Reaktionszeiten und eine Liste früherer Advisories mit betroffenen Versionen und Fixes.
- Seite zu Support und End-of-Life. Der Zeitraum für Sicherheitsupdates pro Modell, mit Enddaten.
- Integrationsdokumentation. Unterstützte Protokolle und Plattformen mit Versionsangaben. Bei Kameras sind das meist ONVIF-Profile und Videomanagementsysteme, bei Industriegeräten die Feldbus- und Messaging-Protokolle.
- Ausschreibungspaket. Datenblätter, Prüfberichte, Konformitätserklärungen und Herkunftsnachweise in einem Download, pro Markt.
- Branchenseiten. Anwendungsfälle und Referenzstandorte nach Branche, geschrieben für die Betriebsverantwortlichen.
Beispielhafte Zertifizierungsmatrix für einen erfundenen Kamerahersteller (zur Veranschaulichung, keine Aussage über ein reales Produkt):
| Produkt | EU | Vereinigtes Königreich | Indien | US-Bundesbehörden |
|---|---|---|---|---|
| Dome-Kamera, 4 MP | CE-Erklärung inkl. RED-Cybersicherheit (EN 18031) | PSTI-Konformitätserklärung | STQC-Prüfbericht zu den grundlegenden Anforderungen | Section-889-Erklärung |
| Bullet-Kamera, 8 MP | CE-Erklärung inkl. RED-Cybersicherheit (EN 18031) | PSTI-Konformitätserklärung | Prüfung läuft, voraussichtliches Datum angegeben | Section-889-Erklärung |
| Netzwerk-Videorekorder | CE-Erklärung | PSTI-Konformitätserklärung | In diesem Markt nicht erhältlich | Section-889-Erklärung |
Die Zellen „Prüfung läuft“ und „In diesem Markt nicht erhältlich“ sind genauso wichtig wie die bereits zertifizierten. Sie ersparen dem Käufer die Nachfrage und dem Vertrieb das Raten.
Die Website nach Branche, Rolle und Region segmentieren
Sobald die Nachweise vorhanden sind, geht es darum, jeden Besucher zu seinem Teil davon zu führen. Bei vernetzter Hardware leisten drei Dimensionen den Großteil der Arbeit.
Branche. Ein Krankenhaus, eine Fabrik und ein städtisches Verkehrsamt kaufen dieselbe Kamera aus unterschiedlichen Gründen und nach unterschiedlichen Regeln. Tauschen Sie Hero-Bereich, Anwendungsfälle und Referenzstandorte je Branche aus. Unser Leitfaden zur branchenspezifischen Website-Personalisierung zeigt, wie Sie Branchen auswählen und was Sie jeweils ändern, und der Leitfaden zum B2B-Marketing im Gesundheitswesen zeigt, wie sich eine regulierte Branche nach Käufern aufschlüsselt.
Rolle. Integratoren, Security-Prüfer und Einkaufsteams kommen durch unterschiedliche Türen: Integratoren über Datenblätter und Partnerseiten, Prüfer über den Sicherheitsüberblick und die Advisories, der Einkauf über Ausschreibungspakete. Nutzen Sie diese Einstiegspunkte, um den Call-to-Action anzupassen, wie in unserem Beitrag zur Personalisierung einer B2B-Website nach Jobtitel und Rolle beschrieben. Ein Prüfer auf der Sicherheitsseite sollte „Sicherheitsüberblick herunterladen“ sehen, nicht „Demo buchen“.
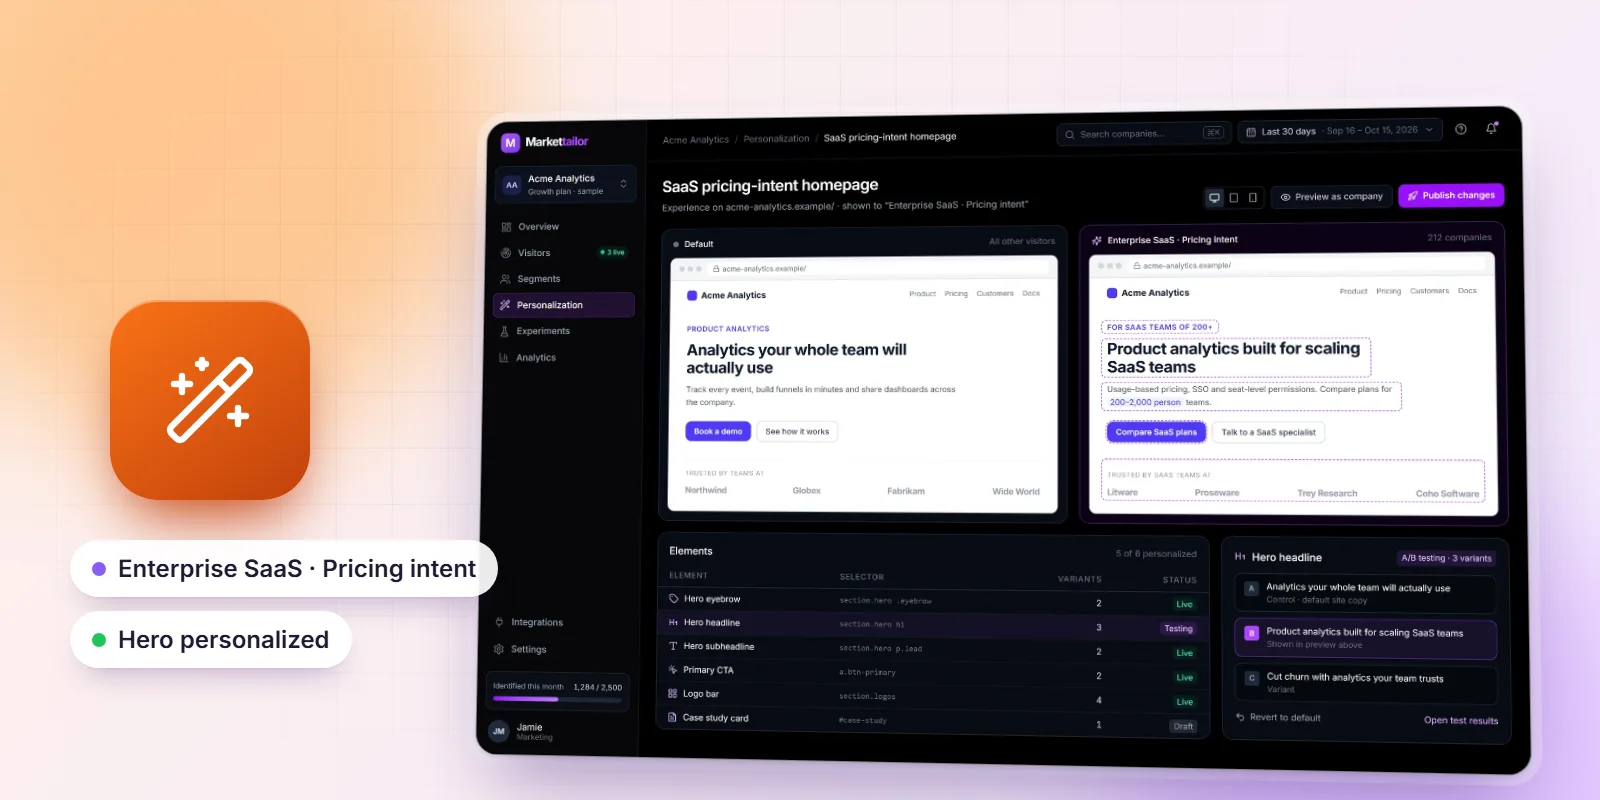
Region. Hier unterscheidet sich Hardware am stärksten von Software. Das Land des Besuchers bestimmt, welche Zertifikate er braucht, also kann die Nachweisleiste auf den Produktseiten ihm folgen: Ein Besucher aus Indien sieht zuerst STQC und den Registrierungsstatus, ein Besucher aus der EU CE, RED-Cybersicherheit und den Supportzeitraum, ein Besucher aus dem Vereinigten Königreich die PSTI-Erklärung und ein Besucher aus dem öffentlichen Sektor der USA die Section-889-Erklärung. Zwei Regeln sorgen dafür, dass das ehrlich bleibt. Erstens: Das Land aus der IP-Adresse ist der Ort des Besuchs, nicht immer der Markt des Käufers (Integratoren bieten grenzüberschreitend an), daher bleibt die vollständige Matrix für alle nur einen Klick entfernt. Zweitens: Personalisierung ordnet nur neu und hebt hervor. Verbergen Sie nie den Compliance-Status eines Marktes vor irgendjemandem, und zeigen Sie nie ein Zertifikat, das Sie nicht besitzen.

Illustratives Beispiel
Ein Beispiel mit einem erfundenen Unternehmen und runden Zahlen: Ein Hersteller von Netzwerkkameras, „Northlight Vision“, verkauft über Integratoren in Europa und Indien. Seine Produktseiten zeigen allen Besuchern dieselbe Reihe von Siegeln, und das Ausschreibungspaket liegt hinter einem Formular mit zehn Feldern. Von rund 2.000 monatlichen Besuchen der Produktseiten aus Indien erreichen etwa 40 die Compliance-Seite und 5 fordern das Ausschreibungspaket an.
Die Änderungen: Besucher aus Indien sehen oben auf jeder Produktseite eine Nachweisleiste mit dem STQC-Prüfstatus pro Modell und eine Anfrage für das Ausschreibungspaket mit drei Feldern. Besucher aus der EU sehen die CE- und RED-Cybersicherheitserklärung, den Zeitraum für Sicherheitsupdates und einen Link zur Offenlegungsrichtlinie. Wer auf dem Sicherheitsüberblick landet, erhält „Sicherheitsüberblick herunterladen“ als Hauptaktion. Die vollständige Matrix bleibt von jeder Seite aus verlinkt.
Was Sie messen sollten: Anfragen für Ausschreibungspakete pro besuchendem Integrator oder besuchender Behörde, Downloads des Sicherheitsüberblicks und die Zeit vom ersten Kontakt bis zur Sicherheitsfreigabe. Steigen die Anfragen für Ausschreibungspakete aus Indien von 5 auf 15 pro Monat, sind das dreimal so viele Chancen, in einem Angebot genannt zu werden. Die Zahlen dienen der Veranschaulichung. Es geht darum, die Nutzung von Nachweisen zu messen, nicht Seitenaufrufe.
Die Umsetzung auf Ihrer Website
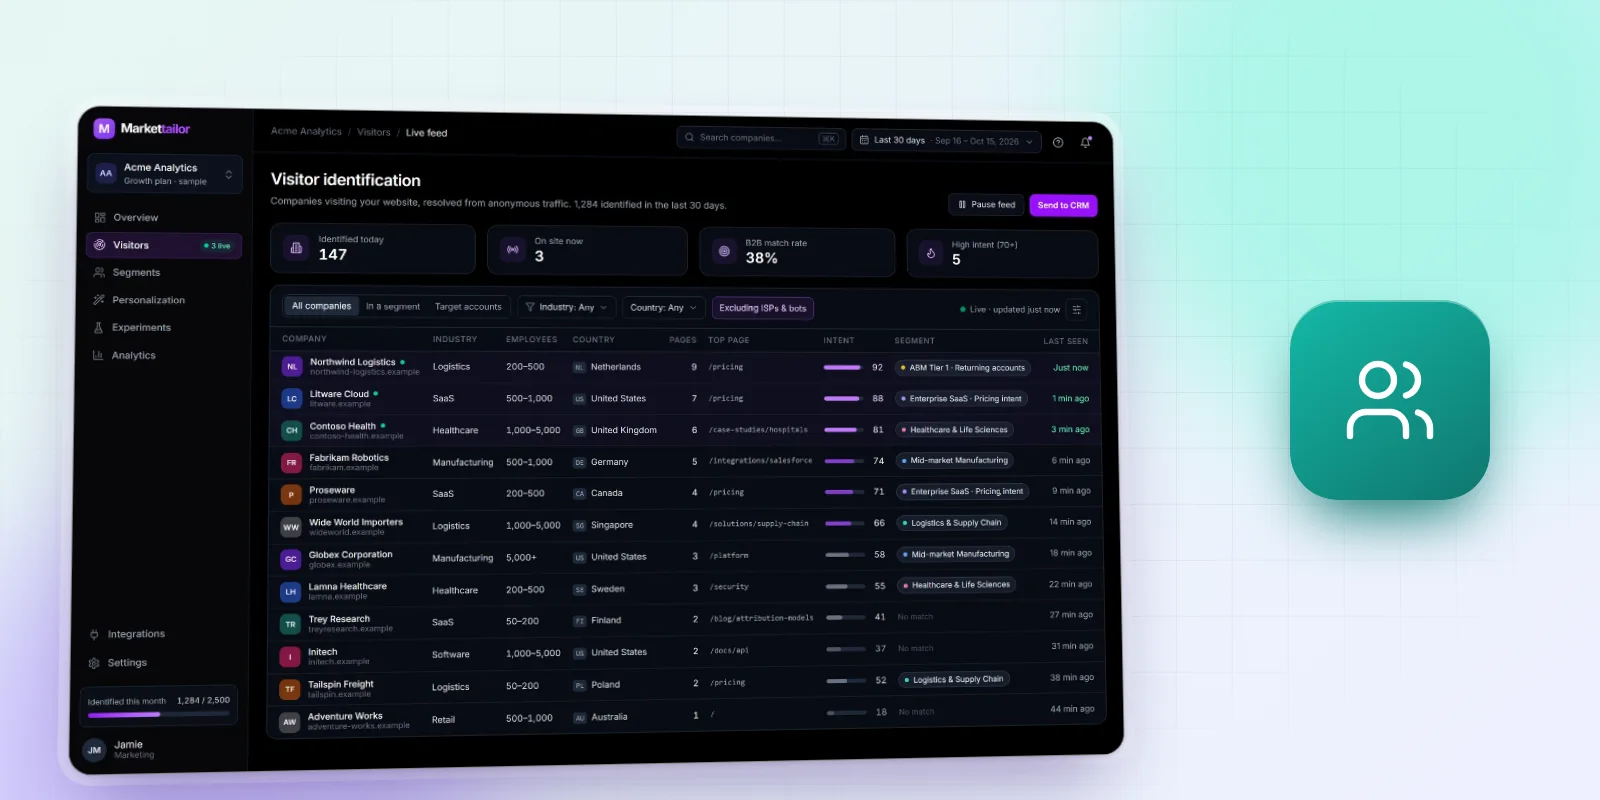
Dafür braucht es zwei Fähigkeiten: zu erkennen, aus welcher Organisation und welchem Markt ein Besuch kommt, und die Seite entsprechend anzupassen. Die Besuchererkennung von Markettailor zeigt, welche Integratoren, Behörden und Unternehmen sich mit Ihren Produkten beschäftigen, und die Segmentierung bildet Zielgruppen nach Branche, Unternehmensgröße, Standort und Verhalten, sodass Nachweisleiste, Hero-Bereich und Call-to-Action jedem Segment folgen können. Jedes Personalisierungstool, das nach Land und Firmografie segmentieren kann, erfüllt denselben Zweck. Die eigentliche Arbeit steckt in den Inhalten, nicht im Tool.
Eine sinnvolle Reihenfolge:
- Listen Sie Ihre Produkte und Märkte auf und füllen Sie die Zertifizierungsmatrix ehrlich aus, Lücken eingeschlossen.
- Veröffentlichen Sie Sicherheitsüberblick, Offenlegungsrichtlinie und Supportzeiträume als frei zugängliche Seiten.
- Erstellen Sie pro Markt ein Ausschreibungspaket mit einem kurzen Formular.
- Ergänzen Sie die Produktseiten um eine regionsabhängige Nachweisleiste, beginnend mit Ihren zwei größten Märkten.
- Passen Sie den Haupt-Call-to-Action auf Sicherheits- und Integrationsseiten je nach Einstiegspunkt an.
- Prüfen Sie die Matrix jedes Quartal und immer dann, wenn ein Zertifikat ausgestellt oder verlängert wird oder sich eine Frist verschiebt.
Häufig gestellte Fragen
Was ist IoT-Marketing?
IoT-Marketing ist die Vermarktung vernetzter Geräte und der Plattformen rund um sie. Im B2B bedeutet es, Hardware wie Kameras, Sensoren, Gateways und Steuerungen an Unternehmen und öffentliche Auftraggeber zu verkaufen, wobei Sicherheitsprüfungen, Zertifizierungen und Integrationsdokumentation genauso viel Gewicht haben wie Produktfunktionen.
Welche Sicherheitsvorschriften gelten für vernetzte Produkte, die in der EU verkauft werden?
Zwei Regelwerke kommen am häufigsten vor. Die Cybersicherheitsanforderungen der Funkanlagenrichtlinie gelten seit dem 1. August 2025 für betroffene internetfähige Funkanlagen. Der Cyber Resilience Act ist am 10. Dezember 2024 in Kraft getreten, mit Meldepflichten für Schwachstellen ab dem 11. September 2026 und den Hauptpflichten ab dem 11. Dezember 2027. Klären Sie mit Ihrem Compliance-Team, was für welches Produkt gilt.
Ist eine STQC-Zertifizierung für CCTV-Kameras in Indien Pflicht?
Bei öffentlichen Ausschreibungen suchen Käufer nach Kameras, die von STQC-Laboren gegen die grundlegenden Sicherheitsanforderungen von MeitY geprüft wurden. MeitY hat diese Anforderungen zudem in die Pflichtregistrierung aufgenommen, die CCTV-Kameras für den Verkauf in Indien benötigen. Die Umsetzungstermine haben sich mehrfach verschoben, prüfen Sie daher die aktuelle Bekanntmachung.
Sollten IoT-Unternehmen ihre Sicherheitsdokumentation hinter Formularen verbergen?
Halten Sie Sicherheitsüberblick, Richtlinie zur Offenlegung von Schwachstellen und Supportzeiträume frei zugänglich, denn sie werden von Prüfern gelesen, die selten mit dem Vertrieb sprechen. Ein kurzes Formular vor dem vollständigen Ausschreibungspaket ist vertretbar, da eine Anfrage danach auf ein aktives Angebot hindeutet.
Wie personalisiert man eine Website nach Region, ohne Compliance-Informationen zu verbergen?
Nutzen Sie das Land des Besuchers, um zu entscheiden, welche Zertifikate und Erklärungen zuerst erscheinen, aber verlinken Sie die vollständige Zertifizierungsmatrix von jeder Seite aus. Personalisierung sollte Nachweise neu ordnen und hervorheben, niemals den Status eines anderen Marktes entfernen oder ein Zertifikat zeigen, das das Produkt nicht besitzt.